पेरिस7 घंटे पहले
- कॉपी लिंक
फ्रांस में हैकर्स ने 1 नवंबर की रात ब्लड बैंक के कोल्ड स्टोरेज सिस्टम पर हमला किया। हमलावरों ने फ्रीजर का तापमान माइनस 30 डिग्री सेल्सियस से बढ़ाकर 110 डिग्री सेल्सियस तक करने की कोशिश की। हालांकि, अलार्म सिस्टम ने समय रहते गड़बड़ी पकड़ ली। इससे खून और प्लाज्मा के नमूनों को कोई नुकसान नहीं हुआ।
फ्रांस के साप्ताहिक अखबार ‘ले कनार आंचेने’ ने बुधवार को सबसे पहले इस साइबर हमले की खबर दी थी। इसके बाद मामले का खुलासा हुआ। रिपोर्ट के मुताबिक ब्लड स्टोरेज सिस्टम में प्रवेश के लिए डिफॉल्ट पासवर्ड का इस्तेमाल किया गया था।
प्लाजमा को सुरक्षित जगह भेजा गया
फ्रांस के ब्लड बैंक का संचालन करने वाली संस्था फ्रेंच ब्लड एस्टैब्लिशमेंट (EFS) के मुताबिक फ्रीजर में रखे प्लाज्मा को सुरक्षित दूसरी जगह भेज दिया गया है।
EFS ने बताया कि कोल्ड स्टोरेज में लगे निगरानी और अलार्म सिस्टम ने तापमान में असामान्य बदलाव को तुरंत पकड़ लिया। इससे कर्मचारियों को समय रहते कार्रवाई करने का मौका मिल गया।
EFS फ्रांस की सरकारी रक्त सेवा है। यह देश के 1,900 से ज्यादा अस्पतालों के लिए खून, प्लाज्मा और प्लेटलेट्स इकट्ठा करने, उनकी जांच करने, उन्हें तैयार करने और अस्पतालों तक पहुंचाने का काम करती है।
EFS की सर्विस से हर साल 10 लाख से ज्यादा मरीजों को मदद मिलती है।
इंटरनेट से जुड़े फ्रीजर कंट्रोल सिस्टम में सेंध लगाई
फ्रीजर का तापमान नियंत्रित करने के लिए दुकानों और कोल्ड स्टोरेज सेंटर में खास इलेक्ट्रॉनिक कंट्रोलर लगे होते हैं। इनकी मदद से तापमान की निगरानी और उसे दूर से नियंत्रित किया जा सकता है। कुछ सिस्टम इंटरनेट से जुड़े होते हैं, ताकि उपकरण उपलब्ध कराने वाली कंपनी या तकनीकी कर्मचारी कहीं से भी उनकी जांच और मरम्मत कर सकें।
फ्रांस की सरकारी साइबर सुरक्षा एजेंसी CERT-FR ने 12 अक्टूबर को ही रेफ्रिजरेशन कंट्रोलर पर हमलों को लेकर चेतावनी जारी की थी। एजेंसी के मुताबिक, इन उपकरणों के कई कंट्रोलर इंटरनेट पर सीधे उपलब्ध थे। इनमें डिफॉल्ट पासवर्ड जैसी सुरक्षा संबंधी कमजोरियां थीं।
डिफॉल्ट पासवर्ड (पहले से तय पासवर्ड) वह पासवर्ड होता है, जो किसी मशीन, डिवाइस या सॉफ्टवेयर में कंपनी की तरफ से पहले से सेट करके दिया जाता है। अगर मशीन लगाने के बाद उसका पासवर्ड नहीं बदला गया, तो हैकर उसी पुराने पासवर्ड से सिस्टम में घुसने की कोशिश कर सकते हैं।
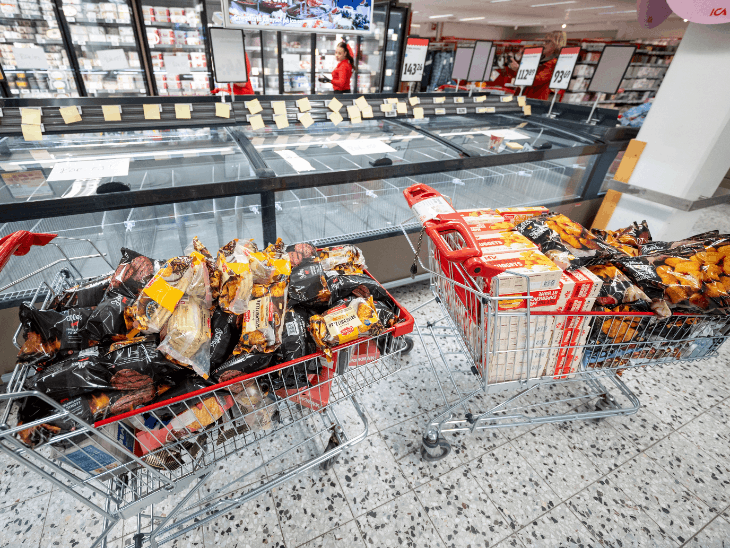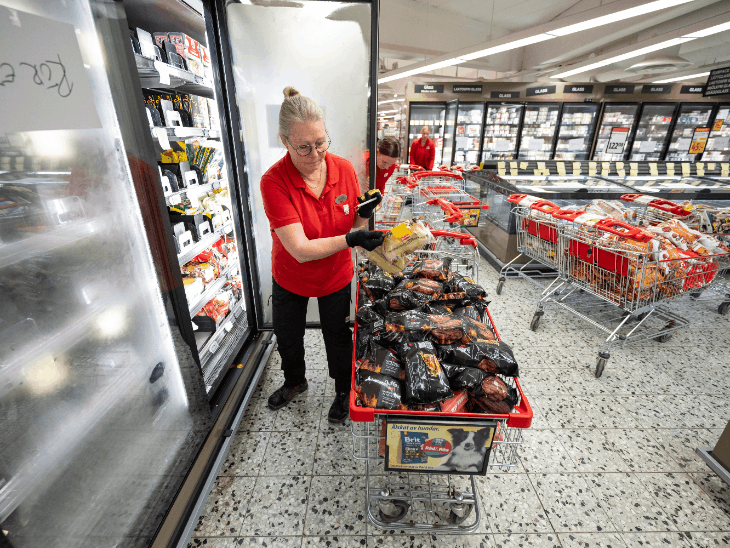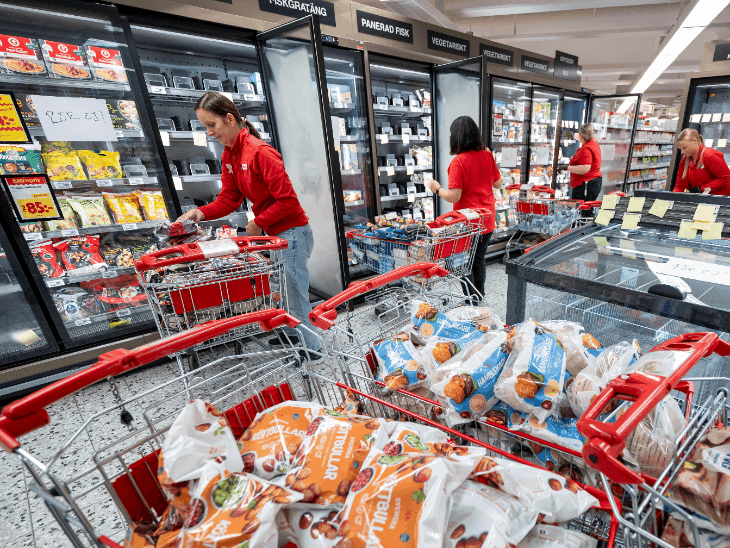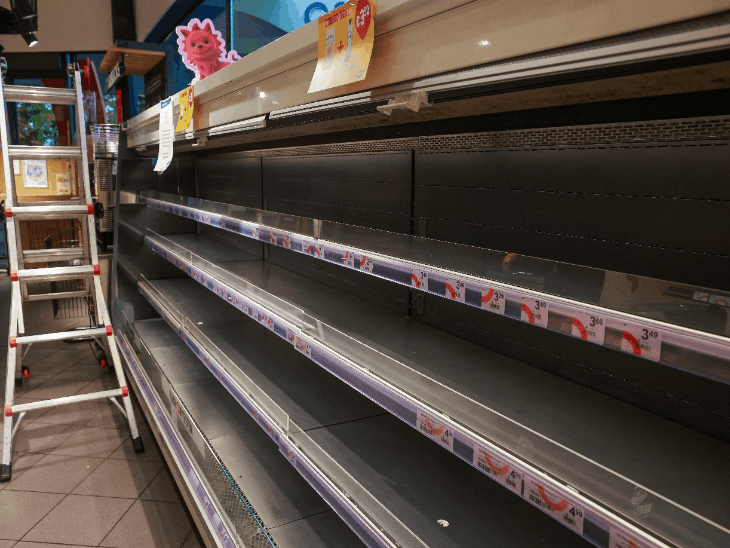
यह हमला ऐसे समय हुआ है, जब यूरोप के कई देशों में सुपरमार्केट के फ्रीजर सिस्टम को भी निशाना बनाया जा रहा है। इन हमलों में हैकर्स ने रेफ्रिजरेशन सिस्टम का तापमान बढ़ा दिया, जिससे बड़ी मात्रा में खाने-पीने का सामान खराब हो गया।
यूरोप में फ्रीजर हैकिंग के 3 मामले

बेल्जियम के डेलहाइज सुपरमार्केट में खाली पड़े फ्रिज। आईटी सिस्टम में गड़बड़ी के बाद स्टोर के रेफ्रिजरेटर का तापमान अचानक बढ़ गया था।
पहला हमला: 11 अक्टूबर
- फ्रांस के करीब 700 सुपरमार्केट के रेफ्रिजरेशन सिस्टम को निशाना बनाया गया।
- इंटरमार्शे, कैरेफोर, मोनोप्रिक्स और ई. लेक्लर्क जैसे स्टोर प्रभावित हुए।
- हैकर्स ने फ्रीजर को डिफ्रॉस्ट मोड में डाल दिया, जिससे तापमान बढ़ गया।
- बड़ी मात्रा में फ्रोजन और दूसरे खाद्य पदार्थ खराब हो गए। कुछ जगह आग लगने की भी खबर आई।
दूसरा हमला: 1 नवंबर
- इस बार फ्रांस के अलावा बेल्जियम, नीदरलैंड, स्वीडन समेत 9 देशों में हमले हुए।
- 100 से ज्यादा दुकानों के फ्रीजर प्रभावित हुए। कुछ रिपोर्टों में यह संख्या 115 से ज्यादा बताई गई है।
- फिनलैंड, इटली और पुर्तगाल में भी ऐसी घटनाएं सामने आईं।
- कई दुकानों को खराब होने के डर से फ्रोजन और ठंडे खाद्य पदार्थ हटाने पड़े।
- हमलों के पीछे रूस समर्थित हैकरों का शक, लेकिन पुख्ता सबूत नहीं
तीसरा हमला: 2 नवंबर
- लंदन में लैंगरिज ऑर्गेनिक के 10 में से 6 कोल्ड स्टोरेज सिस्टम हैक कर लिए गए।
- हैकर्स ने सिस्टम को डिफ्रॉस्ट मोड में डालकर तापमान करीब 66 डिग्री सेल्सियस तक सेट कर दिया।
- तापमान बढ़ने पर कंपनी को अलर्ट भेजने वाली व्यवस्था भी बंद कर दी गई।
- कंपनी ने सुबह गड़बड़ी देखी और सिस्टम का इंटरनेट कनेक्शन काट दिया। इससे हैकिंग से बचा जा सका।
रूस पर हमले का शक
यूरोप में हुए इन साइबर हमलों के पीछे किसका हाथ है, यह अभी साफ नहीं हुआ है। हालांकि, रूस समर्थित हैकर समूहों की भूमिका को लेकर शक जताया जा रहा है।
आयरलैंड की न्यूज वेबसाइट RTE की 5 नवंबर की रिपोर्ट के मुताबिक, रूस समर्थक दो हैकर समूहों नोनेम057(16) और जेड-पेंटेस्ट अलायंस ने डैनफॉस कंपनी की तकनीक को हैक करने का दावा किया था।
डैनफॉस रेफ्रिजरेशन सिस्टम और तापमान नियंत्रित करने वाले उपकरण बनाती है। हैकर समूहों के दावे से इन हमलों में उनकी संभावित भूमिका को लेकर सवाल उठे हैं। हालांकि, अभी तक इस बात की स्वतंत्र पुष्टि नहीं हुई है कि फ्रांस के सुपरमार्केट और ब्लड बैंक पर हुए हमलों के पीछे यही समूह थे।
यूरोपीय जांच एजेंसियों ने भी किसी देश या संगठन को इन हमलों के लिए जिम्मेदार नहीं ठहराया है। यह भी स्पष्ट नहीं है कि अलग-अलग देशों में हुए हमले एक ही अभियान का हिस्सा थे या इनके पीछे अलग-अलग हैकर समूह काम कर रहे थे।
————————–
यह खबर भी पढ़ें…
यूरोप के 7 देशों के सुपरमार्केट पर साइबर अटैक:फ्रिज-फ्रीजर का तापमान 70°C तक बढ़ाया; कई देशों में हजारों किलो का खाना खराब
यूरोप के 7 देशों के सुपरमार्केट के फ्रिज और फ्रीजर पर साइबर अटैक हुआ है। हैकर्स ने ऑनलाइन सिस्टम में सेंध लगाकर फ्रिज का तापमान बढ़ा दिया। इससे दुकानों में रखा दूध, मीट और दूसरी खाने-पीने की चीजें खराब हो गईं। पूरी खबर पढ़ें…